Governança de Processos
GOVERNANÇA CENTRALIZADA
Controle unificado de perfis, grupos e conflitos entre sistemas.
SEGURANÇA OPERACIONAL
Prevenção de combinações críticas com validação automática SoD.
ESCALA CORPORATIVA
Modelo reutilizável para múltiplos sistemas e integrações.
Arquitetura IAM Corporativa
Modelo operacional baseado em RBAC + SoD que integra múltiplos sistemas com governança centralizada via Azure Entra ID, com foco em segurança, rastreabilidade e padronização corporativa.
Modelo operacional
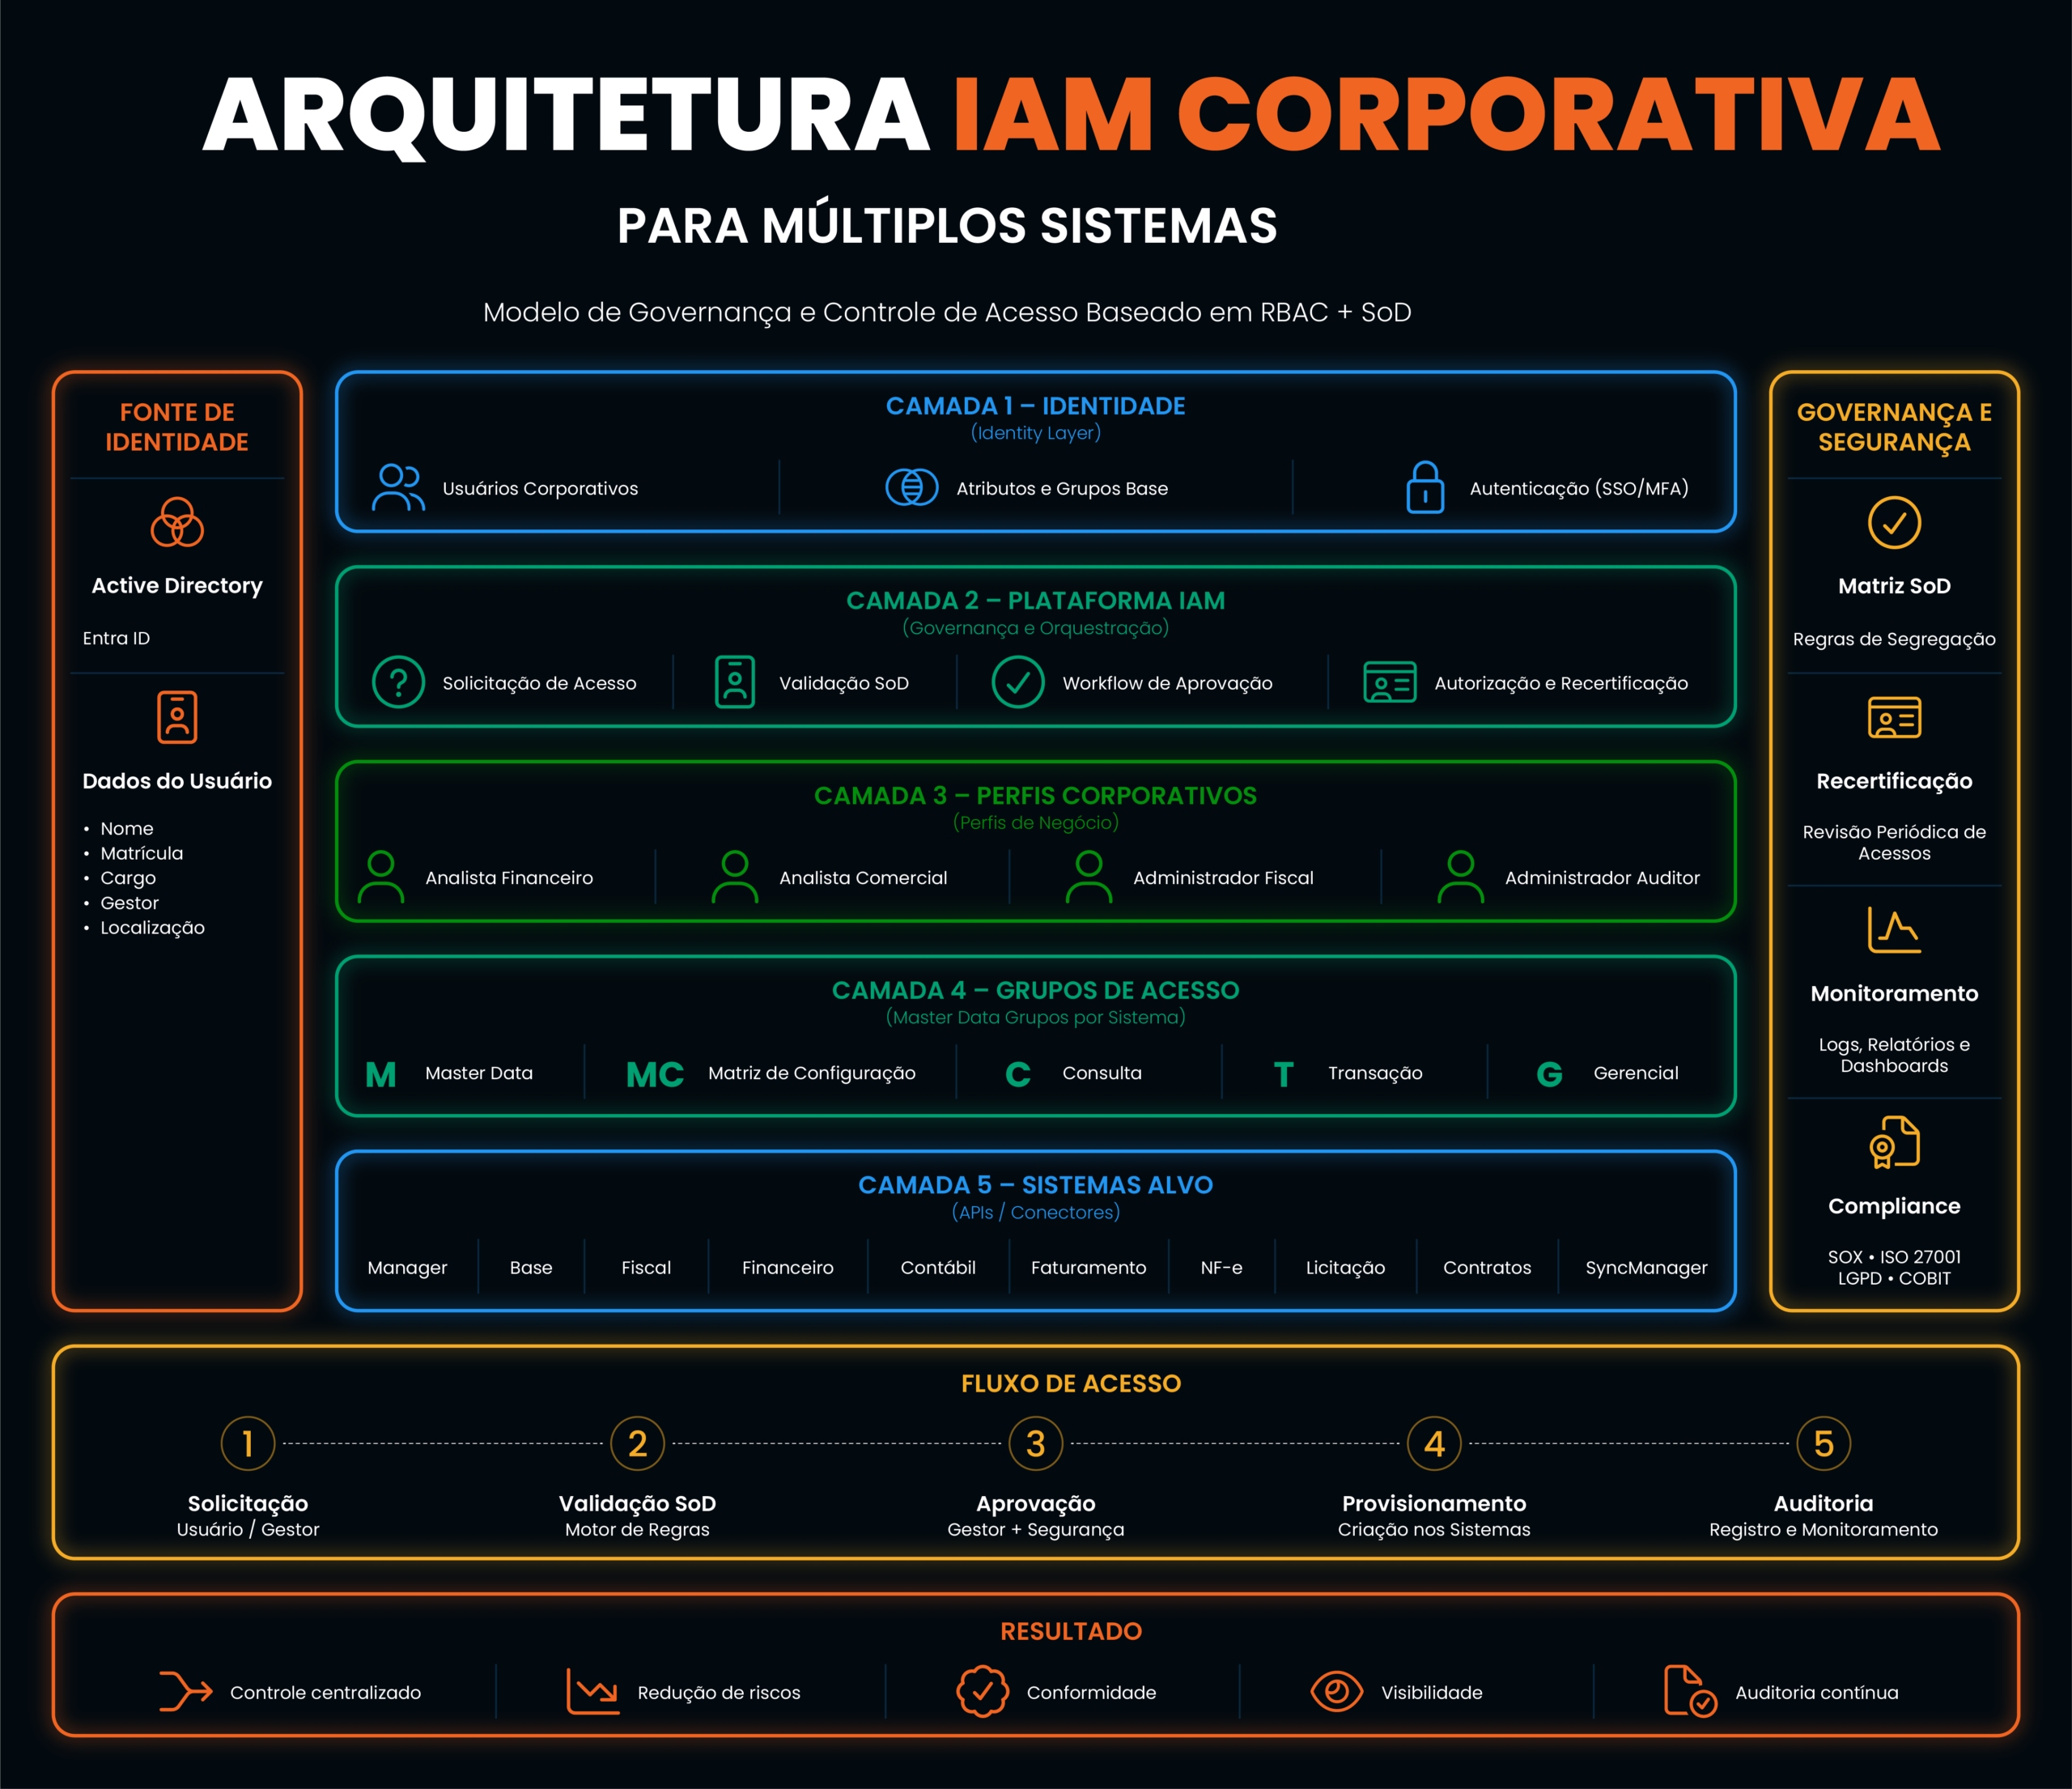
A arquitetura organiza identidade, governança, perfis, grupos e sistemas em camadas complementares, permitindo controle de acesso com visão de negócio e execução técnica integrada.
IDENTIDADE
-
Usuário
-
MFA/SSO
-
Atributos
Base do modelo IAM.
Centraliza usuários, autenticação e atributos organizacionais para garantir identidade única, rastreável e coerente em todos os sistemas da plataforma.
- Integra login corporativo e MFA.
- Usa atributos como cargo, área e gestor para decisão de acesso.
- Reduz contas duplicadas e concessões desconectadas do RH.
Resultado operacional: uma fonte de verdade para identidade e início do ciclo de governança.
GOVERNANÇA IAM
-
Solicita
-
Valida
-
Aprova
-
Audita
Motor de controle e compliance.
Orquestra solicitação, validação SoD, aprovação, provisionamento e evidência de auditoria em um fluxo único e controlado.
- Impede combinações incompatíveis antes da concessão.
- Registra trilhas e justificativas de exceção.
- Suporta revisão periódica e recertificação.
Resultado operacional: governança contínua, menos risco manual e aderência regulatória.
PERFIS CORPORATIVOS
-
Financeiro
Aprovação
Facilita onboarding, mobilidade interna e revisão de acesso.
-
Fiscal
Execução
Reduz criação excessiva de perfis específicos por sistema.
-
Comercial
Gestão
Conecta negócio, IAM e auditoria em uma linguagem comum.
Abstração de função de negócio.
Traduz responsabilidades organizacionais em perfis padronizados, desacoplando o contexto operacional do detalhe técnico de cada sistema.
Resultado operacional: acesso alinhado ao papel do usuário e não apenas ao nome de permissões técnicas.
GRUPOS DE ACESSO
-
M
Manutenção de dados mestres.
-
MC
Parametrização e matriz de configuração.
-
C
Consulta e visibilidade.
-
T
Execução transacional.
-
G
Comandos gerenciais e reversões sensíveis.
Controle granular padronizado.
Estrutura o acesso em categorias objetivas para separar leitura, configuração, manutenção de dados, operação e ações gerenciais críticas.
Resultado operacional: segregação clara e reutilizável entre sistemas distintos com um mesmo padrão de linguagem.
SISTEMAS
Manager
Base
Fiscal
Financeiro
Faturamento
APIs / Integrações
Execução operacional integrada.
Conecta sistemas como Manager, Base, Fiscal, Financeiro, Faturamento e integrações, mantendo controle centralizado de acesso e visão transversal do risco.
- Permite governança cross-system.
- Identifica conflitos SoD entre módulos diferentes.
- Suporta expansão para novos sistemas sem refazer o modelo.
Resultado operacional: um único modelo de controle para todo o ecossistema Glorian.
Benefícios estratégicos
O modelo combina proteção operacional, conformidade regulatória e eficiência de execução, convertendo arquitetura IAM em valor mensurável para a operação.
Segurança
Eliminação de acessos indevidos, redução de fraude e proteção contra concentração de funções críticas.
- Bloqueio prévio de combinações incompatíveis.
- Menor superfície de privilégio excessivo.
Compliance
Atendimento a SOX, ISO 27001 e LGPD com trilha de auditoria completa e controle de acesso estruturado.
- Rastreabilidade de aprovação, exceção e recertificação.
- Base documental consistente para auditoria.
Eficiência
Automação do ciclo de acesso reduz esforço operacional e tempo de provisionamento.
- Menos retrabalho entre negócio, segurança e TI.
- Escalonamento com menor custo operacional.
Visibilidade
Monitoramento contínuo, relatórios de conflito SoD e visão centralizada de acessos.
- Indicadores por perfil, grupo, sistema e exceção.
- Apoio direto à tomada de decisão gerencial.
Fluxo de governança
A governança é tratada como um fluxo contínuo, do pedido inicial ao monitoramento permanente, garantindo decisão controlada, execução automatizada e evidência auditável.
PROCESSO ESTRUTURADO DE CONTROLE DE ACESSO
O fluxo integra decisão de negócio, validação automática e rastreabilidade contínua.
1.
Solicitação
Baseada em perfil, função e justificativa de negócio.
2.
Validação SoD
Confronta acesso novo com conflitos existentes e regras corporativas.
3.
Aprovação
Gestor, dono do sistema e segurança conforme criticidade.
4.
Provisionamento
Execução automatizada via Azure e conectores.
5.
Monitoramento
Auditoria, recertificação e gestão de exceções.
Proposta de valor
A proposta combina governança unificada, integração com Azure e automação de ponta a ponta para reduzir risco, acelerar operação e sustentar crescimento corporativo.
Governança Unificada
Centralização do controle de acessos para todos os sistemas da plataforma Glorian, eliminando silos e garantindo consistência operacional.
- Modelo único para negócio, segurança e TI.
- Menos divergência entre sistemas e perfis locais.
Segregação de Funções Nativa
Modelo SoD integrado ao fluxo de acesso, prevenindo conflitos críticos automaticamente antes da concessão de privilégios.
- Evita concentração inadequada de poder operacional.
- Trata exceções com evidência e prazo.
Integração com Azure
Aproveitamento do Microsoft Entra ID para identidade, autenticação e provisionamento seguro em escala corporativa.
- Integra SSO, MFA e grupos corporativos.
- Acelera implantação com base tecnológica consolidada.
Automação Completa
Redução de atividades manuais com provisionamento automatizado, validação contínua e auditoria integrada.
- Menor tempo de atendimento de acesso.
- Mais escala sem ampliar complexidade operacional.